Restaurando muebles de madera

Publicado por Juan Marcano | Categoria: Bricolaje | Fecha: 18-01-2011

0

QUIZ-J

Que deberías hacer si estas tal vez algo escaso de mobiliario, y tu vecino te ofrece unas sillas de madera con su mesa, en no muy buenas condiciones?

A- Me ofendo y le digo que no, no puedo aceptarlo que otros botan, ademas están feas y rotas.

B- No es un evento tan relevante como para poner en facebook.

C- No se como hacerlo.

D- Aceptas las sillas, las restauras tu mismo, aumentas tu mobiliario y presumes de tus nuevas sillas.

En la mayoría de los casos la madera solo ha perdido el acabado que tenía originalmente en su superficie, ya sea por sucio, grasa, o simplemente desgaste debido al uso y exposición al medio ambiente.

En este caso debemos lijar la madera para poder devolverle su acabado natural, si la madera la superficie no está muy deteriorada podemos utilizar lija no demasiado abrasiva para luego aplicar una nueva capa de sellador. Este caso siendo el más favorable  no es para nada el más común, si usted ha decidido restaurar sus muebles le aseguro que es por que se encuentran realmente muy deteriorados, (al menos ese ha sido el caso de las sillas que se aprecian en la fotografía inferior).

Asumiendo que el mueble se encuentra muy deteriorado (hablo de la superficie) la tarea de lijar manualmente incluso con papel de lija número 100 (muy abrasiva), se torna excesivamente tediosa. Por experiencia propia después de 2 horas notará que no ha avanzado nada. Además teniendo en cuenta que deseamos dejar el mueble como nuevo es muy deseable eliminar en la medida de lo posible toda la capa de suciedad, sellador y/o barniz antiguo en forma uniforme hasta obtener una superficie de madera natural.

Entonces para realizar la tarea de lijado sin ampollas en las manos y excesiva cantidad de horas de trabajo, recomiendo utilizar una lijadora eléctrica. Si no posee una o no la ha conseguido prestada, considero totalmente valido el adquirir una nueva lijadora, el costo de una lijadora orbital nueva no es demasiado elevado, primero que nada debemos tener claro que existe herramientas de uso domestico y herramientas de uso industrial siendo las ultimas de costo mucho mayor, en la mayoria de los casos, si no nos dedicaremos de lleno a la carpintería una lijadora de uso domestico es suficiente para satisfacer nuestra necesidades, y si suele realizar este tipo de actividades, seguro la utilizará luego.


Como nuestro caso es residencial, ya que deseamos realizar una restauración de muebles ocasional se podría adquirir una lijadora orbital económica, su costo ronda desde los 300 BsF hasta los 400 BsF al momento de escribir esto, son totalmente reparables y usualmente traen carbones de repuesto. Teniendo en cuenta que un juego de comedor  sencillo con 4 sillas de madera y mesa supera fácilmente los 1000Bsf siendo muy conservador,  el costo de la lijadora se recupera con creces al realizar tu mismo la restauración (en especial si los muebles te los regalaron).

Si ya tiene la lijadora, pues es hora de empezar a lijar preferiblemente en espacios exteriores o con ventilación adecuada y se recomienda el uso de mascarilla debido a la gran cantidad de aserrín que puede ser nocivo para la salud cuando se inhala . La lijadora facilita mucho las cosas sin embargo el lijado requiere algo de esfuerzo, pero seguro que vale la pena.

Debemos reponer la capa protectora a la madera de lo contrario la madera será totalmente vulnerable, al agua, a la humedad y en general cualquier agente externo, puesto que la madera al natural es permeable.

Para ello convenientemente se puede emplear «sellador listo para usar» , estos productos están formulados bajo el concepto de eliminar el uso de tintas ya que a medida que se realiza el trabajo de sellar los poros del objeto se va coloreando la superficie en una sola operación lo cual se traduce en ahorro de tiempo y dinero dejándola lista para la aplicación del acabado final elegido. Este sellador se aplica con brocha o pistola.

El resultado final es evidente, en este caso se ha restaurado un juego de comedor sin acudir al carpintero y ha quedado como nuevo. Algunas sillas se ensamblaron nuevamente con pega blanca y clavos pues se encontraban totalmente desarmadas.

Htc Magic y Android

Publicado por Jose | Categoria: Hardware, Software | Fecha: 09-12-2010

2

Htc Magic Venezuela

Esta semana por fin tengo en mis manos el teléfono que había pedido ya hace mas de un mes. Se trata del HTC Magic de la operadora venezolana movilnet.

Sin conocerlo físicamente, elegí este modelo de una larga lista debido a que desde hace tiempo me atraía la idea de probar este sistema operativo (android) solo conocia sus buenos comentarios en la web ademas de estar basado en Linux y ahora me doy cuenta que fue una muy buena decisión ya que anteriormente era usuario de windows mobile pero definitivamente la superioridad de esta nueva adquisición es incomparable. El sistema operativo es MUY fluido, excelente diseño y aplicaciones a montones por medio del market ademas de funcionalidad e integración con el correo electrónico e Internet. Cabe destacar que el equipo acá en Venezuela viene con la versión de android 1.5 (algo antigua) lo cual no es una gran limitación, pero ciertas aplicaciones muy populares requieren por los menos la versión 2.1, debido a esto me puse manos a la obra para buscar algún tipo de actualización y al fin pude actualizar de manera «segura» a 2.1.parte trasera

Esta versión tiene ciertas diferencias lo cual hace que valga la pena el trabajo, para el cual hay que leer muchísimo antes de proceder para estar seguro de los pasos correctos y en un descuido no quede el telefono como un lindo pisapapeles. Pueden consultar este procedimiento y opiniones de otros usuarios en la siguiente pagina:

Aqui

Acerca del hardware el teléfono no es un equipo de gama alta de htc pero para un usuario promedio cumple con todos los requerimientos. Lo que mas me gusta el acelerometro debido a que le da un extra de funcionalidad al equipo en aplicaciones que implican posicion de la mano o el equipo.

En mi opinión personal creo que es un equipo que debido a su precio tiene una LARGA lista de ventajas y bondades todo esto gracias al desarrollo ABIERTO de android por parte de Google y la comunidad de desarrolladores que día a día aportan mas y mas aplicaciones al Market. A continuacion les dejo algunas capturas de pantalla que hice en distintas aplicaciones:

Pruebas en Asterisk

Publicado por Jose | Categoria: *LINUX*, Hardware, Software | Fecha: 08-12-2010

1

Ya hace un tiempo había realizado las pruebas preliminares  haciendo la instalación base de la centralita Asterisk con teléfonos por software y herramientas básicas. En esta oportunidad decidí ir un poco mas lejos y realizar pruebas orientadas a los requerimientos que podemos encontrar en una instalación real.

Grandstrean BT201Adquirí un hardphone Grandstream modelo  BT201 el cual resulto bastante bueno. Tiene funcionalidad básica, cuenta con buena calidad de audio y sencillamente hace su trabajo. Hasta el momento no he tenido problemas con el, cero cuelgues, errores etc. La interfaz de configuración se realiza vía web de manera sencilla


Panel trasero

Cuenta con un indicador que nos alerta de la existencia de un mensaje de voz en nuestra cuenta ip (si se encuentra habilitado en el servidor), capacidad incorporada de hacer llamadas en conferencia (no hace falta habilitar una extensión para ello en la central), altavoz, registro de llamadas salientes y entrantes entre otras capacidades.

Asterisk X101 ClonePara continuar con las pruebas le agregué a la máquina que instalé como central, una tarjeta CLON de X101P la cual consiste de un módem con chip ambient MD3200, el cual cuenta con el hardware necesario para funcionar como tarjeta FXO en asterisk. La instalación la realicé descargando y compilando el paquete DAHDI de digium con el modulo wcfxo y hasta ahora me ha resultado bastante bien con el funcionamiento,  pese que en muchos sitios de internet comentan que este tipo de tarjetas son buenas para experimentar, pero para instalaciones en producción no son recomendables. Para una prueba práctica conecté mi extensión de oficina a esta tarjeta y configuré el dialplan de manera que al detectar una llamada entrante la enviara a la extensión sip asignada al hardphone , así cada vez que alguien marca mi extensión analoga convencional repica mi teléfono IP. También realicé los cambios necesarios para poder hacer llamadas saliendo por el puerto FXO.

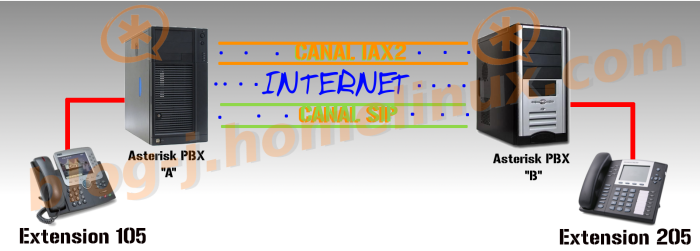
Algo interesante también fue el hecho de unir dos centrales como amigas, de tal manera que se realizara la conexión por el protocolo SIP  o IAX2 entre extensiones de las 2 centrales Asterisk. Esto es muy práctico ya que con solo marcar una extensión ya podemos conversar con usuarios de la otra central ubicados en otra ciudad o país, implicando un gran ahorro. Esto es muy útil en ambientes de empresas que cuentas con muchas sucursales

Asterisk PBX Friends

A manera de prueba contraté un servicio de telefonía IP externo y lo añadí como troncal SIP a una de las centrales de prueba, de esta manera puedo llamar a números de cualquier parte del mundo desde cualquier extension de la central Asterisk.


libro asterisk gratisUna excelente guía es el libro llamado «Asterisk, the future of telephony» el cual es gratuito y lo podemos descargar completo directamente de la página de la editorial en formato PDF.


AQUÍ

Cualquier duda o pregunta, Comenta!…

jose@marcano.net.ve

PThe Future of Telephony

Cables submarinos

Publicado por Jose | Categoria: Internet | Fecha: 21-11-2010

0

A continuación les dejo una presentación muy interesante que encontré en la red. Trata sobre el principal medio físico utilizado para la transmisión de información a nivel mundial


Tips de seguridad en GNU/Linux

Publicado por Jose | Categoria: *LINUX*, Software | Fecha: 20-10-2010

0

A muchos de nosotros nos anima la idea de tener una maquina en casa que funcione como servidor en casa, acceder a nuestros archivos desde cualquier lugar  o desde el trabajo es algo que con frecuencia buscamos,  en fin es muy útil y  a la vez divertido hacerlo lograrlo nosotros mismos

En GNU/Linux esto no tiene mucha complicación y hay mucha documentación en Internet la cual indica como hacerlo pero esto tiene otros aspectos que debemos tomar en cuenta:

Cada vez que abrimos puertos en nuestro router, o hacemos nat de nuestra red local para acceder a ciertos servicios estamos fabricando «puertas» para dar acceso desde afuera a nuestro computador, las cuales las dejamos ahí para cuando NOSOTROS queramos entrar mediante un usuario y una contraseña, esto no implica que alguna otra persona no intente vulnerar esa «puerta» para entrar y hacer quien sabe que en nuestro equipo.

¿Cual es la idea?

Dejar las menores puertas posibles de entrada a nuestro sistema y lograr que sean lo mas seguras que podamos, para esto me permito dar ciertos consejos que hasta la hora me han funcionado muy bien.

Una practica muy frecuente en usuarios y administradores de sistemas Linux es instalar un servicio de servidor ssh, esto nos da una muy buena opción para el control remoto vía consola y con la posibilidad de acceder a nuestros archivos de manera gráfica, todo esto a través de un canal cifrado y seguro. Esto no significa que no debamos tomar ciertas precauciones con este servicio el cual es uno de los mas utilizados, pero no esta de mas tomar las siguientes precauciones:

SOBRE TODO, utilizar un nombre de usuario y una contraseña segura, nada de 1234 ni abc. Combina letras en mayúscula, minúsculas y números si es posible

  • Especificar que usuarios podrán hacer «login»  por ssh, esto se modifica en el archivo /etc/ssh/sshd_config con la linea:                                                                      AllowUsers «tu-usuario»
  • No permitir que root tenga permiso de hacer login por este medio, esto lo hacemos con la siguiente linea:                                                                                                                            PermitRootLogin no

Por que esto no es buena practica?  Si alguien se llegara a apoderar de nuestros datos de conexión y entra al sistema no tendrá permisos de hacer grandes cambios mas que los de un usuario regular, no podra realizar cambios en archivos de configuración etc. Pero en cambio si  nosotros realmente necesitamos hacer tareas administrativas propias de root por ssh es mejor agregar nuestro usuario regular al archivo /etc/sudoers y así, mediante el comando «sudo» lograr escalar privilegios mediante una contraseña predefinida y nuestro usuario tendrá los permisos necesarios. Otra practica recomendada es cambiar el puerto de escucha del servidor ssh (22) por otro puerto distinto.

En este momento seguramente alguno pensara… que paranoico estoy, pero es realmente importante.. Fíjense en este registro (a la derecha) de intentos fallidos que encontré en un servidor. Hay muchísimos intentos de login fraudulentos intentando entrar como «root» y con varios usuarios distintos, los cuales ninguno existe, solo están utilizando un «robot»   el cual intenta entrar con parámetros predefinidos con una lista de usuarios comunes y contraseñas clasicas en muchas ip al rededor del mundo en el puerto 22

Observen que en un día puede haber miles de intentos de acceso a nuestro equipo por esta vía, para esto podemos complementar  la seguridad instalando la herramienta fail2ban la cual examina los logs continuamente y al detectar cierto numero de intentos fallidos bloquea la ip de origen por un tiempo determinado. El sistema que poseía  este log no tenia instalada esta herramienta, por esa razón se aprecia gran cantidad de intentos desde mismas ip. cabe destacar que las ip que aparecen son reales y de donde han provenido dichos intentos de login

Otras buenas practicas:

  • Tener un Cortafuegos con las reglas básicas para dejar los servicios básicos de nuestro sistema inaccesibles desde fuera.

Por ejemplo bloqueo de puertos 631  (Puerto de escucha de CUPS  – Servidor de impresión en Gnu/Linux) y 515 ( Cola de impresión)

  • Si utilizamos SAMBA, es conveniente denegar el acceso desde la interfaz conectada hacia afuera de nuestra red bloqueando el puerto 139 (netbios) y 445 y cualquier otro servicio el cual instalemos en la maquina, por ejemplo herramientas de administración y control via web, etc
  • La instalación de servidores FTP es inseguro, ya que la contraseña y la data viajan en texto plano por la red y cualquiera con las herramientas adecuadas puede indagar los paquetes que transmitimos o recibimos, e incluso descubrir el usuario y la contraseña de acceso y una muy buena opción es nuevamente ssh, y si queremos acceder desde un equipo con win podemos utilizar winscp con  el cual hacemos transferencias de archivos vía gráfica igualmente que un cliente ftp comun.

Hay mucha mas datos e información la cual ire  escribiendo en otros artículos con temas relacionados, cualquier duda o pregunta comenta!

Esquemático: L298 H bridge

Publicado por Juan Marcano | Categoria: Electrónica | Fecha: 15-10-2010

1

Layout and schematic for Proteus, parallel configuration, fell free to improve, modify and simulate.

Layout y esquemático para puente H L298

Aquí dejo  este layout y esquemático para proteus del puente-H con L298 que diseñé hace tiempo en proteus, está configurado en paralelo. La configuración  es exactamente la que se indica en la hoja de datos.

Se diferencia de los demás que he visto en la red porque esta utiliza terminales con tornillo  los cuales se encuentran agrupados un costado de la placa debido a que me pareció los más conveniente para no obtener un enredo de cables al momento de conectar, ya que este PCB forma parte de una versión ampliada triple (3 puentes H). Se advierte que este PCB no es muy compacto.

Por supuesto este PCB de una sola cara está muy lejos de ser perfecto, tiene unos cuantos errores de diseño: no tiene plano de tierra, no es nada compacto, las pistas son extremadamente anchas y lleva unos cuantos puentes o ¨jumpers¨, pero realiza el trabajo.  Es libre de ser modificado y el esquemático sirve para hacer simulaciones realizando las modificaciones que crea pertinente o incluso crear un nuevo PCB:

Descargar/Download